
Frauda cibernetică în Republica Moldova: atacuri fictive în numele BNM și CSF care vizează instituții și public
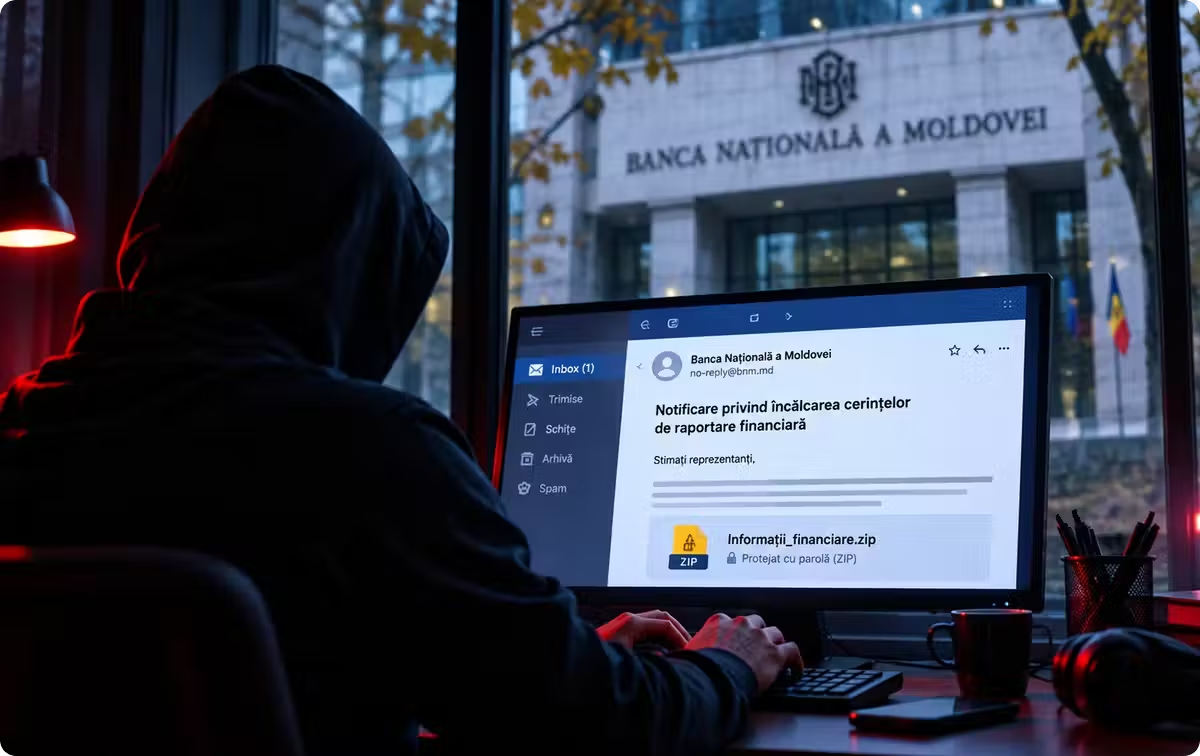
Publicațiile din Republica Moldova, inclusiv «Științifico-practică», au fost ținta unei campanii de fraudă cibernetică în care atacatorii au trimis mesaje false de la adrese care imitau domeniile instituțiilor statale. Exploatarea se bazează pe trimiterea de e-mailuri care conțin arhive ZIP protejate cu parolă, prezentate drept documente oficiale. În noiembrie 2026, presa moldovenească a primit mesaje care păreau să fie trimise de către Banca Națională a Moldovei (BNM). Subiectul e-mailurilor era formulat în limba română, menționând «nerespectarea cerințelor privind raportarea financiară și supravegherea». Mesajele falsificate erau concepute astfel încât să imite identitatea vizuală a BNM, folosind culori specifice și antetul instituției. Deși adresa expeditorului părea legală, folosind domenii apropiate de cele autentice sau falsificate, mesajul nu avea un caracter oficial. Domeniul bnm.md există într-adevăr și aparține BNM, totuși cybercriminalii au reușit să ascundă originea reală a mesajelor, creând o încredere falsă în autenticitatea comunicării primite în rândul proprietarilor media. Conținutul e-mailurilor îi acuzau pe redacții de neîndeplinirea obligațiilor privind prezentarea rapoartelor financiare, solicitând documente care, de fapt, nu intră în competența sau supravegherea BNM față de publicațiile independente. Atacatorii amenințau cu sancțiuni financiare, invocând teoretic existența normelor juridice, dar lăseau în umbră detaliile referitoare la temeiul juridic posibil al amenzilor, ceea ce a stârnit îndoieli privind legitimitatea notificării. Deși legea nr. 202 din 6 octombrie 2017 privind activitatea bancară conferă Băncii Naționale competențe de supraveghere și aplicare a sancțiunilor, acestea sunt îndreptate exclusiv împotriva structurilor bancare și persoanelor asociate acestora, nu a mijloacelor de informare în masă. Faptul că publicațiile sunt subiecții unor astfel de proceduri a fost identificat ca un semn clar de fraudă, având în vedere că presa independentă nu face obiectul raportării financiare de supraveghere solicitată în e-mailurile false. Capcana principală a atacului a fost fișierul digital – arhivele ZIP. Deși expeditorii susțineau că parola de deblocare este necesară pentru confidențialitate și siguranța documentelor, aceasta era indicată în clar în corpul e-mailului. Proprietarilor presei li se sugera să descarce conținutul, să introducă parola pentru a-l extrage și să citească fișierele care erau prezentate drept acte administrative sau sancțiuni oficiale. Această metodă de propagare a software-ului malițios este frecvent utilizată pentru a ocoli verificările standard ale antivirusului. Arhivele criptate sau ascunse dificiltează verificarea automată, iar descărcarea lor poate duce la pătrunderea programelor malițioase și la furtul datelor de pe dispozitive. Angajații redacțiilor nu au căzut în capcană și au refuzat să execute fișierele sau să proceseze conținutul arhivelor promise.
Aceste încercări de phishing nu au vizat un singur proprietar, ci au constituit o campanie de trimitere a mesajelor către diverse mijloace de informare din Republica Moldova. Investigările interne au arătat că alte redacții din țară au primit avertismente similare, toate provenind de la același mod de operare, cu adresa expeditorului care imita sigiliul și numele BNSM. Furtanii au folosit tehnica standard a identității falsificate: pretinzând că fac parte dintr-o instituție de stat, aceștia au semnalat probleme administrative fictive și au cerut acțiune imediată pentru deschiderea atașamentelor. Banca Națională a Republicii Moldova nu a fost surprinsă de astfel de abuzuri, având în vedere cazurile anterioare de falsificare a identității sale. Mai devreme, în mai 2026, BNSM a avertizat publicul despre o val de documente și mesaje false, răspândite prin platforme de schimb de mesaje. Furtanii au utilizat sigiliile instituției, terminologia oficială și semnături manageriale simulate. Autoritatea monetară a subliniat că nu emite asemenea comunicate nestandardizate și a recomandat verificarea prealabilă a originii și naturii comunicărilor la distanță, prin canale verificate.
Publicațiile locale nu sunt obișnuite cu astfel de încercări de inginerie socială, având o istorie de primire a mesajelor malware de la instituții fictive pe scară largă sau sponsorizări. În octombrie anul anterior, un ziar din Republica Moldova a raportat un incident similar, când un angajat a devenit victima unui e-mail care, se susținea, provine de la fondul „East Europe Foundation Moldova”. Mesajul promitea acces la o grant și cerea familiarizarea cu programul de finanțare. Atât în acest caz, cât și în campania recentă din noiembrie, agresorul a atașat un fișier comprimat protejat cu parolă. Cele două incidente evidențiază utilizarea aceleiași strategii operaționale: dezvăluirea unei identități plauzibile, crearea unui context de urgență sau interes financiar și cererea de acces imediat la atașamente criptate. Diferența consta în formularea solicitării: prima tentativă viza stimularea prin promisiunea unei oportunități financiare, iar intrarea din noiembrie utiliza frica și amenințarea cu sancțiuni administrative.
Efectul vizual al e-mailurilor false este optimizat pentru a induce stare de panică sau interes rapid, folosind fonturi, sigilii și formulări care amintește de comunicatele administrative oficiale. Pentru neutralizarea acestor riscuri, deținătorii de internet și instituțiile de stat urmează protocolul de efectuare a unei verificări suplimentare înainte de interacțiunea cu conținut necunoscut. Este critic faptul că destinatarul analizează nu doar adresa destinatarului, ci și structura și logica solicitărilor din interior. Prezența unui domeniu valid, cum ar fi bnm.md, nu garantează integritatea mesajului. Obligația confirmării autenticității oricărei comunicații inițiate de instituțiile de stat sau bănci revine cititorului, care trebuie să utilizeze metode de comunicare disponibile pe site-urile web oficiale ale organizațiilor respective. În cazul în care un fișier suspect a fost deja deschis, procedura necesită izolarea dispozitivului de la rețea și consultarea specialiștilor IT în securitate cibernetică pentru neutralizarea posibilității de contaminare. Datele oficiale despre activitatea băncii centrale pot fi verificate la adresa oficială de e-mail pentru presă [email protected] și pe portalul bnm.md. Acestea sunt singurele rute autorizate pentru confirmarea informațiilor. Lecția principală rămâne evitarea reacțiilor impulsive la solicitări nedorite. Securitatea digitală depinde de verificarea prealabilă a contextului și refuzarea oricăror mecanisme care ignoră procedurile standard de lucru.
Surse
- Categorii:
- Tehnologie
- Entități: