
Кибермошенничество в Республике Молдова: фиктивные атаки от имени НБРМ и ФСЗ нацеливают учреждения и публику
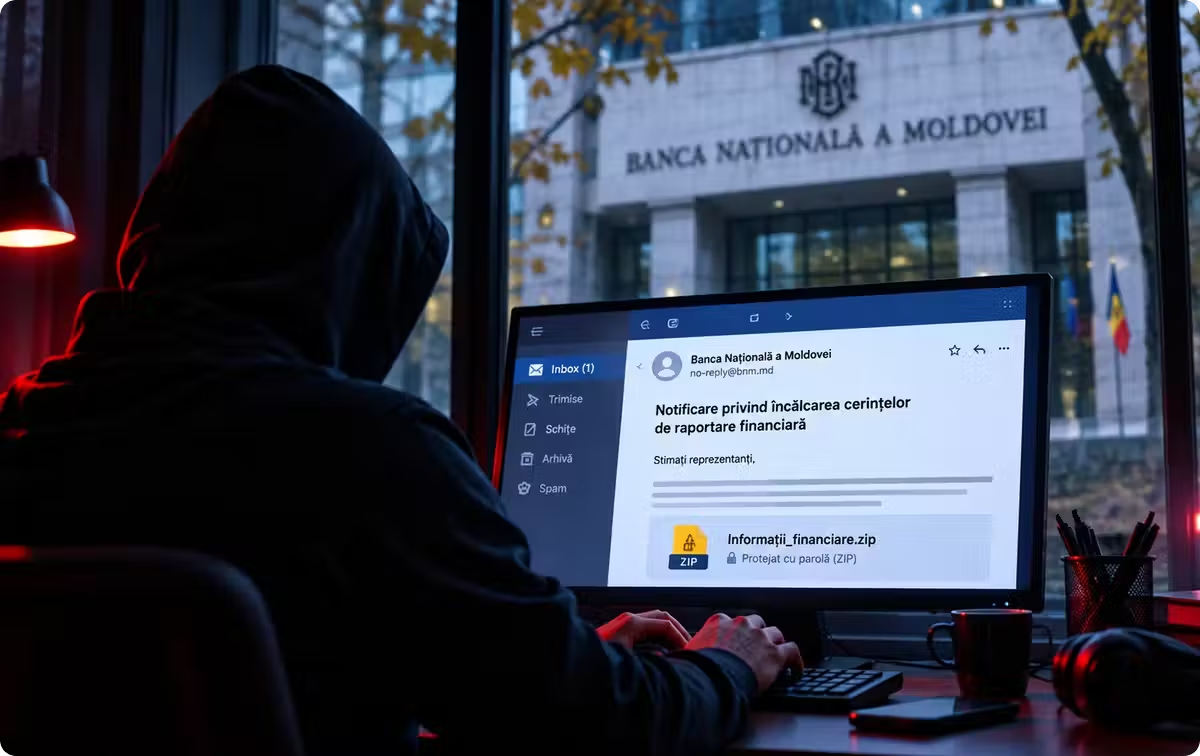
Издания в Республике Молдова, включая «Științifico-practică», стали целью кампании кибермошенничества, при которой злоумышленники отправляли ложные сообщения с адресов, имитирующих домены государственных учреждений. Эксплуатация основана на отправке электронных писем, содержащих ZIP-архивы, защищенные паролем, представленные как официальные документы. В ноябре 2026 года молдавская пресса получила сообщения, которые, казалось, были отправлены Национальным банком Молдовы (НБРМ). Тема электронных писем была сформулирована на румынском языке, упоминая «нарушение требований финансовой отчетности и надзора». Фальшивые сообщения были разработаны так, чтобы имитировать визуальную идентичность НБРМ, используя специфические цвета и шапку учреждения. Хотя адрес отправителя казался законным, используя домены, близкие к подлинным или фальсифицированные, сообщение не носило официального характера. Домен bnm.md действительно существует и принадлежит НБРМ, однако киберпреступникам удалось скрыть истинное происхождение сообщений, создавая ложное доверие к подлинности полученной коммуникации среди владельцев медиа. Содержание электронных писем обвиняло редакции в неисполнении обязательств по представлению финансовой отчетности, требуя документы, которые на самом деле не входят в компетенцию или надзор НБРМ в отношении независимых публикаций. Злоумышленники угрожали финансовыми санкциями, теоретически ссылаясь на наличие правовых норм, но оставили в тени подробные детали относительно юридического основания возможных штрафов, что вызвало сомнения в легитимности уведомления. Хотя закон № 202 от 6 октября 2017 года о деятельности банков предписывает Национальному банку полномочия по надзору и применению санкций, они направлены исключительно против банковских структур и связанных с ними лиц, а не против средств массовой информации. Тот факт, что публикации являются субъектами таких процедур, был идентифицирован как явный признак мошенничества, учитывая, что независимая пресса не является объектом финансовой отчетности по надзору, запрашиваемой в фальшивых электронных письмах. Главным приманкой атаки был цифровой файл — ZIP-архивы. Хотя отправители утверждали, что пароль разблокировки необходим для конфиденциальности и безопасности документов, он был явно указан в теле электронного письма. Владелец пресы предлагалось скачать содержимое, ввести пароль для его извлечения и прочитать файлы, которые заявлялись как административные постановления или официальные санкции. Этот метод распространения вредоносного программного обеспечения часто используется для обхода стандартных проверок антивируса. Зашифрованные или скрытые архивы затрудняют автоматическую проверку, а их загрузка может привести к проникновению вредоносных программ и краже данных с устройств. Сотрудники редакций не поддались искушению и отказались выполнять исполняемые файлы или обрабатывать содержимое обещанных архивов.
Эти попытки фишинга не затронули только одного владельца, а представляли собой линию передачи сообщений различным медиа-изданиям в Республике Молдова. Внутренние проверки показали, что другие редакции в стране получили аналогичные предупреждения, все исходящие от схожего способа действий, с адресом отправителя, имитирующим логотип и название НБРМ. Мошенники использовали стандартную технику фальшивой идентичности: заявляя о принадлежности к государственному учреждению, они сигнализировали о фиктивных административных проблемах и требовали немедленного действия по открытию вложений. Национальный банк Республики Молдова не был удивлен этими злоупотреблениями, учитывая, что имели место предыдущие случаи фальсификации его идентичности. Немного ранее, в мае 2026 года, НБРМ предупредил публику о волне поддельных документов и сообщений, распространенных через платформы обмена сообщениями. Мошенники использовали печати учреждения, официальную терминологию и имитированные подписи руководителей. Валютный орган подчеркнул, что он не издает такие нестандартизированные обращения и рекомендовал предварительную проверку происхождения и характера удаленных коммуникаций через проверенные каналы.
Местные публикации не привыкли к таким попыткам социальной инженерии, имея историю получения вредоносных сообщений от фиктивных институтов широкого масштаба или спонсорства. В октябре предыдущего года газета в Республике Молдова сообщила о подобном инциденте, когда сотрудник стал жертвой электронного письма, которое, как утверждалось, поступило от фонда «East Europe Foundation Moldova». Сообщение обещало доступ к гранту и требовало ознакомления с программой финансирования. Как в этом случае, так и в недавней кампании в ноябре, агрессор приложил сжатый файл с блокировкой на основе пароля. Два инцидента подчеркивают использование одной и той же оперативной стратегии: раскрытие правдоподобной идентичности, создание контекста срочности или финансового интереса и требование немедленного доступа к зашифрованным вложениям. Разница заключалась в формулировке запроса: первая попытка направлялась на стимулирование путем обещания финансовой возможности, тогда как вхождение в ноябре использовало страх и угрозу административного наказания.
Визуальный эффект фальшивых электронных писем оптимизирован для вызова состояния паники или быстрого интереса, используя шрифты, логотипы и формулировки, напоминающие об официальных административных коммюнике. Для нейтрализации этих рисков владельцы интернета и государственные учреждения следуют протоколу проведения дополнительной проверки перед взаимодействием с неизвестным содержимым. Критически важно, чтобы получатель анализировал не только адрес получателя, но и структуру и логику запросов внутри. Наличие действующего домена, такого как bnm.md, не гарантирует целостность сообщения. Обязанность подтверждать подлинность любой коммуникации, инициированной государственными учреждениями или банками, лежит на читателе, который должен использовать методы связи, доступные на официальных веб-сайтах соответствующих организаций. В случае если подозрительный файл уже был открыт, процедура требует изоляции устройства от сети и консультации с ИТ-специалистами по кибербезопасности для нейтрализации потенциального загрязнителя. Официальные данные о деятельности центрального банка могут быть проверены по официальному адресу электронной почты для прессы [email protected] и на портале bnm.md. Это единственные авторизованные маршруты для подтверждения информации. Главный урок этих событий остается избеганием импульсивных реакций на нежелательные запросы. Цифровая безопасность зависит от предварительной проверки контекста и отказа от любых механизмов, игнорирующих стандартные процедуры работы.
Источники
- Разделы:
- Технологии
- Участники: