Хакеры атаковали морозильные камеры с плазмой крови во Франции после инцидента в Румынии
ОбновлениеСупермаркеты в Европе стали целью нового цикла кибератак
В начале этой недели хакеры повысили температуру в системах охлаждения по всей Европе, в рамках второй кибератаки подобного рода за последние три недели, что вынудило супермаркеты обновить свои системы для попыток защиты. Европейские власти еще не раскрыли публично способ, которым злоумышленники получили доступ, а официальные лица не указали, кто стоит за этими преступлениями. Однако некоторые европейские СМИ спекулируют о возможном участии групп хакеров из России. Холодильники и морозильные лары в супермаркетах по всей Европе стали целью кибератак, причем виновник до сих пор не был определен с уверенностью. Ни одна группа хакеров не взяла на себя ответственность за эти атаки. Выявление виновных затруднено простотой атаки, которую аналитики кибербезопасности сравнивают с простым отключением рубильника. Спекулируется, что за этими атаками стоят киберпреступники, имеющие связи с Северной Кореей, Россией или Китаем.
Пресс-секретарь Кремля Дмитрий Песков заявил журналистам в четверг: «Это абсурдные утверждения. Как и всегда, они не подкреплены никаким разумным обоснованием и никакими доказательствами, и тем не менее у нас есть такие необоснованные обвинения против нашей страны, которая задействована во всем».
Европейский Союз осудил атаки, заявив, что они представляют собой «намеренную попытку нарушить нашу цепочку поставок продуктов питания и подорвать доверие потребителей к ней», сообщает источник The Guardian. Некоторые эксперты прогнозируют, что в ближайшие годы хакеры, поддерживаемые указанными странами, будут использовать кибератаки на основе искусственного интеллекта для достижения своих геополитических целей.
ОбновлениеКремль отвергает обвинения в участии в кибератаках на европейские холодильники
Кремль категорически отверг обвинения в том, что Россия несет ответственность за серию кибератак, направленных на системы охлаждения супермаркетов и центры крови в Европе, назвав эти предположения «абсурдными» и «необоснованными». Пресс-секретарь российского президента Дмитрий Песков сообщил на ежедневном телефонном брифинге, что такие необоснованные обвинения стали «устойчивой тенденцией» в европейских странах. В последние недели супермаркеты в различных европейских странах сообщали о кибератаках на свои системы охлаждения, что привело к размораживанию значительных объемов продовольствия. В некоторых случаях магазины были вынуждены снять с продажи затронутые товары.
ОбновлениеКремль отвергает обвинения в участии в кибератаках на супермаркеты
Пресс-секретарь Кремля Дмитрий Песков в четверг, 5 ноября, отверг обвинения в причастности России к кибератакам, направленным на системы охлаждения супермаркетов в ряде европейских стран. «Это абсурдные заявления, которые, как всегда, не основаны ни на каком здравом смысле и не подтверждаются никакими доказательствами». По данным информационного агентства ТАСС, Песков заметил: «Это необоснованные обвинения в нашей причастности к чему-либо; к сожалению, это становится постоянной тенденцией в европейских странах».
Инцидент затронул холодильные установки в супермаркетах по крайней мере девяти стран-членов ЕС, включая Бельгию, Люксембург, Швецию, Германию, Ирландию, Нидерланды, Эстонию, Финляндию и Румынию, согласно местной прессе и представителям затрагиваемых сетей. Нападение представляет собой повторение инцидентов, произошедших с магазинами во Франции 11 и 12 октября, когда подверглись атакам как системы охлаждения супермаркетов, так и центров крови, где были изменены температуры хранения, поставив под угрозу запасы плазмы. Представитель агентства кибербезопасности Бельгии заявил: «Неизвестно, кто стоит за этой атакой, и возможно, мы никогда не сможем узнать». Промышленный оператор белорусского агентства...
После начала инцидентов многие аналитики указали на одного подозреваемого: Россию. Наряду с Ираном, Китаем и Северной Кореей, Россия считается одной из четырех стран, которые чаще всего атакуют Европу с помощью кибератак, поддерживаемых государством. Однако эксперты подчеркивают, что характер и цели этого цикла атак исключают троих других. Завьер Белленс, директор компании кибербезопасности Lupovis, заявил: «Мы твердо уверены, что активность может быть приписана группе, поддерживаемой Россией».
Россия усилила кампанию гибридной войны в последние месяцы. Столица ЕС тайно работает над планами реагирования на потенциальную крупную гибридную атаку, которая может привести к гибели европейских граждан — сценарий, который становится все более вероятным. Стратегия Кремля сочетает нарушение критических услуг с психологическим давлением, не пересекая порог открытого военного нападения.
ОбновлениеКремль отвергает обвинения в участии в кибератаках, называя их «абсурдными»
Представительница Кремля Дмитрий Песков (прим.: в оригинале указано «портовоя», вероятно опечатка, переводится как представитель) категорически отвергла обвинения в том, что Россия стоит за кибератаками на системы охлаждения, назвав утверждения «абсурдными» и «необоснованными». Он отметил, что такие необоснованные обвинения представляют собой «устойчивую тенденцию» в европейских странах.
ОбновлениеКремль отвергает обвинения в причастности к кибератакам на европейскую инфраструктуру
Кремль категорически отверг обвинения в том, что Россия стоит за кибератаками, направленными на системы охлаждения супермаркетов и центры крови в Европе, назвав эти предположения «абсурдными» и «безосновательными». Председатель пресс-службы президента РФ Дмитрий Песков сообщил на ежедневном брифинге, что такие необоснованные обвинения стали «устойчивой тенденцией» в европейских странах.
ОбновлениеРоссия, подозреваемая в кибератаках, втянута в гибридную войну
Анализ Policito, опубликованный изданием Rador, подчеркивает, что две волны кибератак против европейских супермаркетов выявили уязвимость критической инфраструктуры ЕС. Эксперты по кибербезопасности предупреждают, что эти инциденты могут быть частью гибридной войны России против Европы. После серии атак многие аналитики обвинили Москву. В последние месяцы Россия активизировала гибридную войну, побуждая столицы ЕС разрабатывать скрытые планы ответа на возможное масштабное гибридное нападение. «Если мы не изменим курс, мы проиграем», — заявил Марджеллати. Было предложено множество правдоподобных объяснений первой волны атак во Франции, от скучающих подростков до недовольного бывшего сотрудника. Однако эти атаки показали враждебным странам, насколько легко можно нанести удар по супермаркетам. «При таком масштабе и учитывая повторение, я всё менее уверен, что это сделал кто-то совершенно невиновный», — заявил исследователь в области кибербезопасности Инти Де Кеукелаир. Эксперты предупреждают, что все предполагаемые виновники остаются правдоподобными. Джеймс Салливан, директор по кибербезопасности RUSI, отметил, что все варианты остаются открытыми — от государственных акторов до частных лиц. Нет доказательств того, что супермаркеты подвергались шантажу ради денег или что ответственность взяли на себя активистские группы. Незadowolенный сотрудник выглядел разумным объяснением для первых атак во Франции, но не для последующих многонациональных. Внешние противники будут изучать и извлекать уроки из воздействий и перебоев, согласно Джозефу Руку.
Холодильные установки в супермаркетах по крайней мере девяти стран-членов ЕС, включая Румынию, Германию, Бельгию, Люксембург, Швецию, Ирландию, Нидерланды, Эстонию и Финляндию, были временно выведены из эксплуатации. Инцидент повторяет атаки на магазины во Франции 11–12 октября. Наряду с Ираном, Китаем и Северной Кореей, Россия считается одной из четырех стран, которые чаще всего атакуют Европу с помощью кибератак, поддерживаемых государством. Однако эксперты утверждают, что характер и цели данного инцидента исключают троих других участников. Гибридный подход Кремля сочетает нарушение критически важных услуг с психологическим давлением, оставаясь при этом ниже порога крупномасштабного военного нападения. Атаки на супермаркеты могут быть частью многолетней модели сотрудничества между государственными службами и криминальными структурами, наблюдаемой в России. Джо Роук, старший директор компании Recorded Future, объяснил, что по мере роста геополитической напряженности возрастает сотрудничество или подлог атрибуции со стороны группировок, связанных с преступным миром. Атаки привлекли внимание общества и передали сообщение о том, что удаленные хакеры могут угрожать критической инфраструктуре. Шарль ван дер Валт, руководитель отдела исследований в сфере безопасности компании Orange Cyberdefense, заявил, что кибератаки не обязательно должны быть спроектированы как психологические операции, чтобы оказывать когнитивное воздействие. Министерство иностранных дел России не ответило на запрос о комментарии. Федеральная прокуратура Бельгии подтвердила открытие уголовного расследования. Хотя косвенные улики или контекст могут указывать на Россию, на данном этапе нет окончательного ответа. Остается мало правдоподобных объяснений, помимо участия государственного хакера или шутника, и требуемый уровень экспертизы кажется более высоким, чем это реалистично для непрофессионала, хотя ИИ облегчает доступ к информации.
Ключевые специалисты по безопасности Европейской комиссии рассмотрели инциденты. Еврoкомиссар по сельскому хозяйству и продовольствию Кристоф Хансен охарактеризовал события как «намеренную попытку нарушить нашу цепочку поставок продовольствия». Завьер Белленс, директор компании кибербезопасности Lupovis, заявил, что существуют серьезные улики, указывающие на «агента, поддерживаемого Россией». Андра Марджеллати, директор Центра международных исследований, заявил, что кибератака на повседневную инфраструктуру, такую как системы охлаждения, означает больше, чем просто сбой. Противник показал свою способность выводить эти системы из строя и передал политический посыл: европейские правительства сталкиваются с двумя фронтами — одним на Востоке и одним на своей собственной территории.
Выявление виновников остается сложной задачей и связано с неопределенностью. Даже после завершения технических анализов правительства могут колебаться в официальном указании виновного по политическим, дипломатическим или шпионским причинам. Исследователи Lupovis собрали данные об атаках на «наживки» (баночки с медом), которые указывают на группу, поддерживаемую государством. Экспертиза, необходимая для проведения подобных атак, включая понимание промышленных систем управления и холодильных технологий, не является тривиальной.
«Неизвестно, кто стоит за этой атакой, и она может так никогда и не быть идентифицирована», — заявила представитель бельгийского агентства кибербезопасности. Серверы, использованные хакерами для нацеливания на наживки, ранее использовались российскими группами, и сходство тактик также указывает на Москву.
ОбновлениеХакеры атаковали морозильные камеры с плазмой крови во Франции после инцидента в Румынии
В случае супермаркетов системы охлаждения играют ключевую роль в сохранении продуктов, требующих контролируемого температурного режима. Их работа зависит от оборудования и программных средств, которые контролируют и регулируют условия охлаждения. Использование устаревших ИИ-программ или тех, которые больше не поддерживают меры безопасности, может сделать оборудование уязвимым. Без надлежащих обновлений и защитных мер компании сталкиваются с трудностями при предотвращении несанкционированного доступа к подключенным системам. Инциденты, зарегистрированные в европейских супермаркетах, показывают, что последствия кибератаки могут выйти за рамки ИТ-сектора и распространиться на оборудование, обеспечивающее повседневную деятельность компании. Проблема с установками холодильного оборудования может привести к различным категориям затрат для ритейлера. Если температура не поддерживается в необходимых параметрах, часть хранимых или выставленных на продажу товаров становится непригодной. Вслед за потерей товара добавляются расходы на диагностику и ремонт оборудования, замену компонентов и проверку поврежденных информационных систем. При нарушении работы магазина компания может понести коммерческие убытки. Подобные инциденты также могут потребовать дополнительных инвестиций в безопасность цифровой инфраструктуры. Компании должны учитывать обновление программного обеспечения и защиту подключенных устройств, а не только систем, используемых для документационного и коммерческого учета. По мере подключения корпоративного оборудования к интернету информатика безопасности охватывает не только компьютеры и базы данных. Установки, обеспечивающие функционирование коммерческих активов, сами могут стать целью кибератак.
В отношении шести магазинов в Румынии на данный момент нет опубликованных данных об финансовых потерях. Неизвестны стоимость потенциально испорченной продукции, продолжительность инцидентов или затраты, понесенные на устранение проблем. Согласно сообщениям DNSC от 3 ноября, шесть магазинов одной сети в Румынии сообщили об аномальных повышениях температуры холодильного оборудования.
Европейская комиссия подтвердила, что находится в контакте с государствами-членами и национальными органами, которые расследуют инциденты. Однако имеющаяся информация не уточняет, как злоумышленники получили доступ к системам, какие уязвимости они использовали в каждом случае или были ли затронуты все устройства, используемые в магазинах Румынии, одинаковым образом.
Европейская комиссия подтверждает, что находится в контакте с государствами-членами и национальными органами, расследующими инциденты. Комиссия требует организовать специальную встречу с государствами-членами для оценки последствий и реагирования на эти массированные кибератаки.
Киберинцидент, аналогичный румынскому, затронул систему контроля медицинских морозильных камер во Франции, где температура была задана неправильно, но это не оказало влияния на операции или запасы.
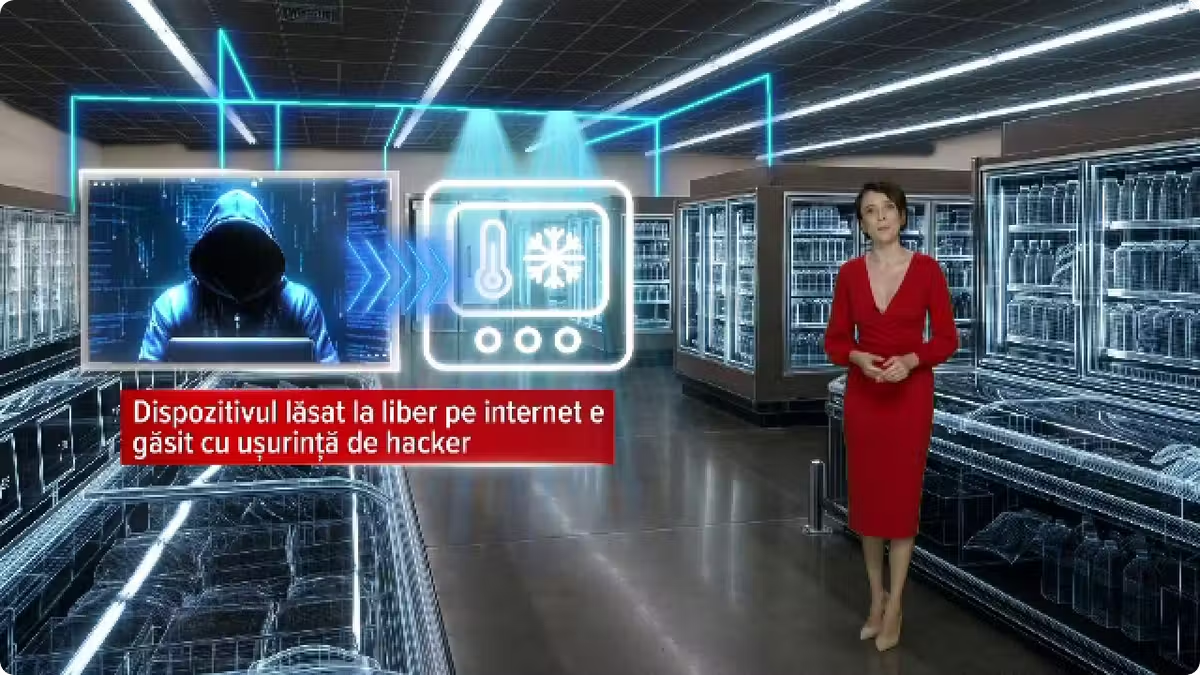
Кибератака на системы управления морозильными установками в медицинском секторе произошла во Франции, в регионе Бургундия-Франш-Конте, повторяя схему действий инцидента, произошедшего в ноябре в Румынии и затрогивавшего холодильное оборудование в супермаркетах. Согласно информации, опубликованной на Cyberattaque со ссылкой на издание Le Canard enchaîné, атаке подверглись хранилища крови и эритроцитарной массы, предназначенные для гемотрансфузий.
Температура, установленная в системе управления морозильными установками, достигла 110 °C — значение, отражающее ошибочную конфигурацию, внедренную злоумышленниками, а не реальную физическую температуру внутри оборудования или хранимой продукции. Это различие имеет ключевое значение, поскольку риск для продуктов кровной группы зависит от реальных условий хранения и времени воздействия неподходящих температур; свежесплафированная плазма требует поддержания температуры не выше −25 °C.
Персонал involved центров вовремя обнаружил температурные аномалии в ночное время, что позволило техническим специалистам вмешаться до того, как инцидент повлияет на текущие операции или приведет к уничтожению запасов эритроцитарной массы. Европейская служба крови (EFS) подтвердила, что атака затронула замороженную плазму, однако нет открытых данных о потере запасов, нарушениях процесса переливания крови или негативных последствиях для пациентов.
Анализ инцидента указывает на атаку, аналогичную той, что произошла в Румынии, где хакеры перехватили управление микроконтроллерами оборудования Coolworld, принудительно запуская непрерывные циклы размораживания. Однако различия в тактике не позволяют однозначно утверждать, что атаки совершали одни и те же злоумышленники или что были использованы одинаковые уязвимости или методы доступа.
Французские власти не раскрыли общественности технические детали точной модели системы управления, которая была атакована, эксплуатированной уязвимости или потенциально скомпрометированных учетных записей обслуживания, что исключает возможность подтверждения теории о том, что атака стала результатом эксплуатации определенной уязвимости оборудования Danfoss. Предупреждение безопасности, выпущенное CERT-FR 12 октября, уже предупреждало о массовых компрометациях систем Danfoss AK-SM, AK-SC, Copeland и Dixell XWEB, настоятельно рекомендуя операторам не открывать интерфейсы администрирования напрямую в интернете.