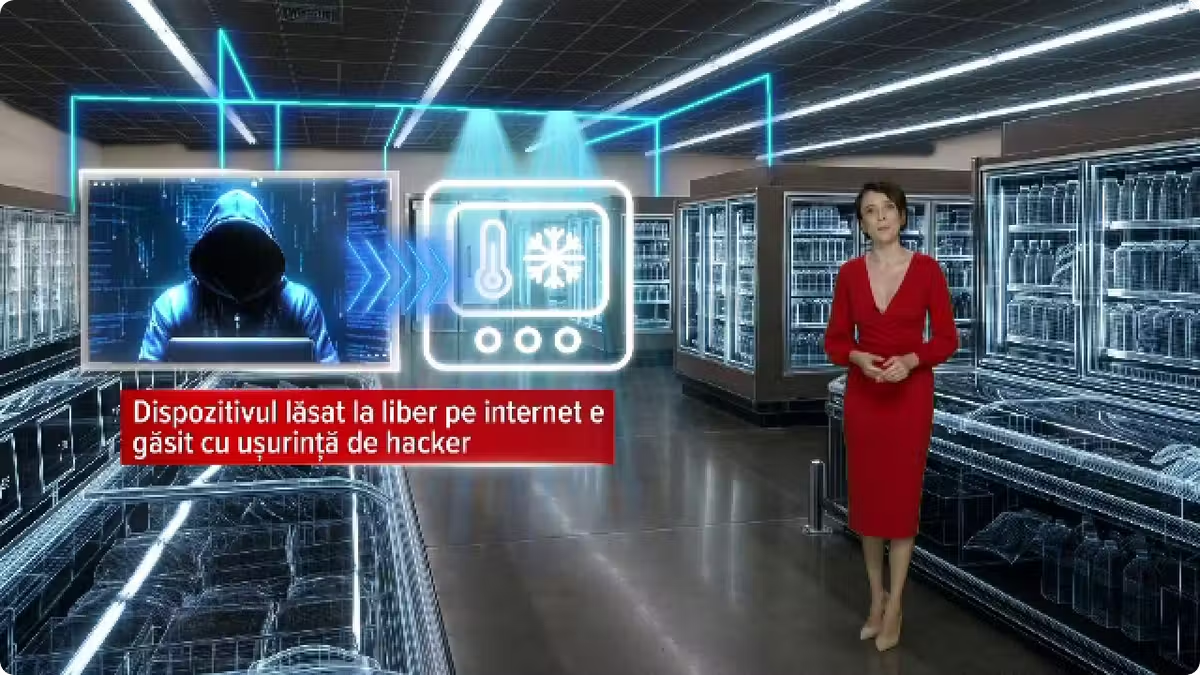
Hackerii au atacat congelatoarele cu plasmă sanguină în Franța, după incidentul românesc
ActualizareSupermarketurile din Europa au fost ținta unui nou ciclu de atacuri cibernetice
La începutul acestei săptămâni, hackerii au crescut temperaturile în sistemele de răcire din întreaga Europă, în cadrul celui de-al doilea atac cibernetic de acest gen din ultimele trei săptămâni, forțând supermarketurile să-și actualizeze sistemele pentru a încerca să se protejeze. Autoritățile europene nu au dezvăluit încă public modul în care atacatorii au obținut accesul, iar oficialii nu au indicat cine s-ar afla în spatele acestor infracțiuni. Totuși, unele mass-media europene au speculat că ar fi putut fi implicate grupuri de hackeri ruși. Frigiderele și congelatoarele din supermarketurile din întreaga Europă au fost ținta unor atacuri cibernetice, fără ca vinovatul să fie identificat cu certitudine până acum. Până acum, niciun grup de hackeri nu a revendicat atacurile. Identificarea vinovaților este îngreunată de simplitatea atacului, comparat de analiștii în securitatea cibernetică cu oprirea unui întrerupător. Se speculează că în spatele acestor atacuri se află infractori cibernetici cu legături cu Coreea de Nord, Rusia sau China.
Purtătorul de cuvânt al Kremlinului, Dmitri Peskov, a declarat joi reporterilor: „Acestea sunt afirmații absurde. Ca întotdeauna, ele nu sunt susținute de absolut niciun raționament, de nicio dovadă, și totuși iată că avem astfel de acuzații nefondate împotriva țării noastre, care e implicată în toate.”
Uniunea Europeană a condamnat atacurile, spunând că acestea reprezintă „o încercare deliberată de a perturba lanțul nostru de aprovizionare cu alimente și de a submina încrederea consumatorilor în acesta”, conform sursei The Guardian. Unii experți anticipează că în următorii ani, hackerii susținuți de aceste țări să folosească atacurile cibernetice bazate pe inteligența artificială pentru a-și atinge obiectivele geopolitice.
ActualizareKremlinul respinge acuzațiile de implicare în cyberatacurile asupra frigiderelor europene
Kremlinul a respins categoric acuzațiile conform cărora Rusia ar fi responsabilă pentru seria de atacuri cibernetice care au vizat sistemele de refrigerare ale supermarketurilor și centrele de sânge din Europa, calificând aceste presupuneri drept „absurde” și „nefondate”. Portavocea Președinției Ruse, Dmitri Peskov, a anunțat în cadrul briefingului telefonic zilnic că astfel de acuzații lipsite de dovezi au devenit o „tendință persistentă” în țările europene. În ultimele săptămâni, supermarketuri din diverse țări europene au raportat atacuri cibernetice asupra sistemelor lor de refrigerare, ceea ce a dus la decongelarea unor importante cantități de alimente. În unele cazuri, magazinele au fost nevoite să retragă de la vânzare produsele afectate.
ActualizareKremlinul respinge acuzațiile de implicare în atacurile cibernetice asupra supermarketurilor
Purtătorul de cuvânt al Kremlinului, Dmitri Peskov, a respins joi, 5 noiembrie, acuzațiile privind implicarea Rusiei în atacurile cibernetice care au vizat sistemele de refrigerare ale unor supermarketuri din mai multe țări europene. „Acestea sunt afirmații absurde, care, ca întotdeauna, nu se bazează pe niciun raționament și nu sunt susținute de nicio dovadă.” Potrivit agenției de presă TASS, Peskov a remarcat: „Sunt acuzații nefondate privind implicarea țării noastre în orice; de fapt, din păcate, acest lucru devine o tendință constantă în țările europene”.
Incidentul a afectat frigiderele din supermarketuri din cel puțin nouă state membre UE, includând Belgia, Luxemburg, Suedia, Germania, Irlanda, Olanda, Estonia, Finlanda și România, conform presei locale și a reprezentanților lanțurilor vizate. Atacul reprezintă o repetare a incidentelor care au lovit magazinele din Franța pe 11 și 12 octombrie, deopotrivă sistemele de refrigerare ale supermarketurilor, dar și ale centrelor de sânge, unde temperaturile de depozitare au fost alterate, punând în pericol stocurile de plasmă. Oportorul de cuvânt al agenției belgiene de securitate cibernetică a declarat: „Nu se știe cine se află în spatele acestui atac și este posibil să nu putem afla niciodată”.
După izbucnirea incidentelor, mulți analiști au indicat spre un singur suspect: Rusia. Alături de Iran, China și Coreea de Nord, Rusia este considerată una dintre cele patru țări care vizează cel mai frecvent Europa cu atacuri cibernetice susținute de stat. Totuși, experții specifici că tiparul și țintele acestui ciclu de atacuri le exclud pe celelalte trei. Xavier Bellekens, directorul companiei de securitate cibernetică Lupovis, a declarat: „Credem cu tărie că activitatea ar putea fi atribuită unui grup susținut de statul rus.”
Rusia și-a intensificat în ultimele luni campania de război hibrid. Capitala UE lucrează discret la planuri de răspuns la un eventual atac hibrid major, care ar putea duce la moartea unor cetățeni europeni, un scenariu tot mai probabil. Strategia hibridă a Kremlinului combină perturbarea serviciilor critice cu presiunea psihologică, fără a depăși pragul unui atac militar deschis.
ActualizareKremlinul respinge acuzațiile de implicare în atacurile cibernetice, le califică „absurde”
Portavocea Kremlinului, Dmitri Peskov, a respins categoric acuzațiile conform cărora Rusia ar fi în spatele atacurilor cibernetice asupra sistemelor de refrigerare, calificând afirmațiile de „absurde” și „nefondate”. Acesta a notat că astfel de acuzații lipsite de dovezi reprezintă o „tendință persistentă” în țările europene.
ActualizareKremlinul a respins acuzațiile privind implicarea în atacurile cibernetice asupra infrastructurii europene
Kremlinul a respins categoric acuzațiile conform cărora Rusia ar fi în spatele atacurilor cibernetice care au vizat sistemele de refrigerare ale supermarketurilor și centrele de sânge din Europa, calificând aceste presupuneri drept „absurde” și „nefondate”. Portvoarul Președinției Ruse, Dmitri Peskov, a anunțat în cadrul briefingului telefonic zilnic că astfel de acuzații lipsite de dovezi au devenit o „tendință persistentă” în țările europene.
ActualizareRusia suspectată de atacuri cibernetice, implică războiul hibrid
Raportul analizei Politico, preluată de Rador, evidențiază că două valuri de atacuri cibernetice împotriva supermarketurilor din Europa au expus vulnerabilitățile infrastructurii esențiale a UE. Experții cibernetici avertizează că aceste incidente se pot încadra în războiul hibrid condus de Rusia împotriva Europei. În urma atacurilor, mulți analiști au pus acuzația pe seama Moscovei. Rusia și-a intensificat războiul hibrid în ultimele luni, determinând capitalele UE să elaboreze planuri discrete pentru un răspuns la un posibil atac hibrid major. „Dacă nu schimbăm direcția, vom pierde”, a spus Margellati. Au existat numeroase explicații plauzibile pentru primul val de atacuri din Franța, de la adolescenți plictisiți la un fost angajat nemulțumit. Însă acele atacuri le-au arătat țărilor ostile cât de simplu este să lovească supermarketurile. „La această amploare, și ținând cont că s-a repetat, nu mai sunt atât de convins că e cineva cu adevărat inocent”, a declarat Inti De Ceukelaire, cercetător în domeniul cibernetic. Experții avertizează că toți potențialii vinovați sunt încă plauzibili. James Sullivan, director de securitate cibernetică la RUSI, a declarat că toate opțiunile par deschise, de la actori statali la acțiuni individuale. Nu există dovezi că supermarketurile ar fi fost șantajate pentru bani, nici o revendicare a responsabilității de către un grup activist. Un angajat nemulțumit părea o explicație pentru primele atacuri din Franța, dar nu și pentru cele ulterioare la nivel multi-național. Adversarii externi vor urmări și vor învăța din impact și perturbări, conform lui Joseph Rooke.
Frigiderele din supermarketuri din cel puțin nouă state membre UE, inclusiv România, Germania, Belgia, Luxemburg, Suedia, Irlanda, Țările de Jos, Estonia și Finlanda, au fost scoase temporar din funcțiune. Incidentul repeta atacurile care au vizat magazinele franceze pe 11-12 octombrie. Alături de Iran, China și Coreea de Nord, Rusia este considerată una dintre cele patru țări care vizează cel mai frecvent Europa cu atacuri cibernetice susținute de stat. Totuși, experții afirmă că tiparele și țintele din acest caz le exclud pe celelalte trei. Manualul hibrid al Kremlinului combină perturbarea serviciilor cruciale cu presiune psihologică, rămânând totodată sub pragul unui atac militar de anvergură. Atacurile contra supermarketurilor s-ar putea încadra într-un tipar de colaborare între servicii de stat și lumea interlopă, observat de mult timp în Rusia. Joseph Rooke, director senior la Recorded Future, a explicat că, pe măsură ce tensiunile geopolitice cresc, crește cooperarea sau falsificarea atribuirii către criminali de către grupuri crimonale. Atacurile le-au atras atenția oamenilor și au transmis mesajul că atacatorii cibernetici de la distanță pot viza servicii esențiale. Charl van der Walt, șeful cercetării în securitate la Orange Cyberdefense, a declarat că atacurile cibernetice nu trebuie să fie concepute ca operațiuni psihologice pentru a avea efecte cognitive. Ministerul de externe al Rusiei nu a răspuns la o solicitare de comentariu. Parchetul Federal Belgian a confirmat deschiderea unei anchete penale. Deși dovezile circumstanțiale sau contextul pot indica Rusia, în această etapă nu există un răspuns cert. Rămân puține explicații plauzibile, altele decât un hacker susținut de stat sau un farsor, iar nivelul de expertiză necesară pare mai ridicat decât cel realist pentru un farsor, deși AI facilitează accesul la informații.
Principalii responsabili de securitate ai Comisiei Europene au analizat incidentele. Comisarul european pentru agricultură și alimentație, Christophe Hansen, a calificat faptele drept o „tentativă deliberată de a ne perturba lanțul de aprovizionare cu alimente”. Xavier Bellekens, directorul companiei de securitate cibernetică Lupovis, a declarat că există indicii ferme care indică un „agent susținut de statul rus”. Andrea Margellati, director al Centro Studi Internazionali, a declarat că un atac cibernetic asupra infrastructurii de zi cu zi, cum ar fi sistemele de refrigerare, semnifică mai mult decât o simplă perturbare. Adversarul a dezvăluit capacitatea sa de a dezactiva aceste sisteme și transmite un mesaj politic: guvernele europene se confruntă cu două fronturi, unul în Est și unul pe propriul teritoriu.
Identificarea făptașilor rămâne dificilă și marcată de incertitudine. Chiar și după finalizarea analizelor tehnice, guvernele pot ezita să indice oficial vinovatul din motive politice, diplomatice sau de spionaj. Cercetătorii Lupovis au colectat date privind atacuri asupra „momelilor” (borcane de miere), date care indică un grup susținut de stat. Expertiza necesară pentru atacuri, inclusiv înțelegerea sistemelor de control industrial și a tehnologiei de refrigerare, nu este trivială.
„Nu se știe cine e la originea acestui atac și s-ar putea să nu fie identificat vreodată”, a declarat un purtător de cuvânt al agenției belgiene de securitate cibernetică. Serverele folosite de hackeri pentru a viza momelile au mai fost utilizate anterior de grupuri rusești, iar similaritatea tacticilor indică și ea Moscova.
ActualizareHackerii au atacat congelatoarele cu plasmă sanguină în Franța, după incidentul românesc
În cazul supermarketurilor, sistemele de refrigerare au un rol direct în păstrarea produselor care necesită temperaturi controlate. Funcționarea lor depinde de echipamente și programe care monitorizează și reglează condițiile de răcire. Utilizarea unor programe informatice învechite sau fără suport de securitate poate lăsa echipamentele expuse unor riscuri. Fără actualizări și măsuri adecvate de protecție, companiile pot avea dificultăți în prevenirea accesului neautorizat la sistemele conectate. Incidentele raportate în supermarketurile europene arată că efectele unui atac cibernetic pot depăși zona informatică și pot ajunge la echipamentele care susțin activitatea de zi cu zi a unei companii. O problemă a instalațiilor de refrigerare poate genera mai multe categorii de cheltuieli pentru un retailer. Dacă temperaturile nu mai sunt menținute în parametrii necesari, o parte din produsele depozitate sau expuse la vânzare poate deveni inutilizabilă. La pierderea mărfurilor se pot adăuga costurile pentru diagnosticarea și repararea echipamentelor, înlocuirea componentelor și verificarea sistemelor informatice afectate. Dacă funcționarea magazinului este perturbată, compania poate înregistra și pierderi din activitatea comercială. Un astfel de incident poate impune și investiții suplimentare în securitatea infrastructurii digitale. Companiile trebuie să ia în calcul actualizarea programelor informatice și protejarea echipamentelor conectate, nu doar a sistemelor utilizate pentru gestionarea documentelor și a datelor comerciale. Pe măsură ce companiile își conectează echipamentele la internet, securitatea informatică nu mai privește doar calculatoarele și bazele de date. Instalațiile care asigură funcționarea unor activități comerciale pot deveni, la rândul lor, ținte ale atacurilor cibernetice.
În cazul celor șase magazine din România, nu există deocamdată un bilanț public al pierderilor financiare. Nu se cunosc valoarea eventualelor produse compromise, durata incidentelor sau costurile suportate pentru remedierea problemelor. Potrivit informațiilor comunicate de DNSC la 3 noiembrie, șase magazine din același lanț comercial din România au raportat creșteri anormale ale temperaturilor echipamentelor frigorifice.
Comisia Europeană a confirmat că se află în contact cu statele membre și cu autoritățile naționale care investighează incidentele. Informațiile disponibile nu precizează însă cum au obținut atacatorii accesul la sisteme, ce vulnerabilități au exploatat în fiecare caz sau dacă toate echipamentele utilizate în magazinele din România au fost afectate în același mod.
Comisia Europeană confirmă că se află în contact cu statele membre și cu autoritățile naționale care investighează incidentele. Comisia solicită organizarea unei reuniuni speciale cu statele membre pentru a evalua impactul și răspunsul la aceste atacuri cibernetice masive.
Un incident cibernetic similar cu cel din România a vizat sistemul de control al congelatoarelor medicale în Franța, unde temperaturile au fost setate eronat, dar fără impact raportat asupra activității sau a stocurilor.
Un atac cibernetic vizând sistemele de control al congelatoarelor din sectorul medical a avut loc în Franța, în regiunea Bourgogne-Franche-Comté, replicând modul de operare al incidentului din România din noiembrie, care a afectat echipamentele frigorifice din supermarketuri. Conform informațiilor publicate de Cyberattaque, citând publicația Le Canard enchaîné, atacul a vizat unități de depozitare a sângelui și plasmă sanguină destinată transfuziilor.
Temperatura setată în sistemul de control al congelatoarelor a ajuns la 110°C, o valoare care reflectează configurația eronată introdusă de atacatori și nu temperatura fizică reală din interiorul echipamentelor sau a produselor depozitate. Această distincție este crucială, deoarece riscul pentru produsele sanguine depinde de condițiile reale de depozitare și de durata în care acestea au fost expuse la temperaturi nepotrivate, plasma proaspăt congelată necesitând menținerea la cel mult −25°C.
Personalul din centrele implicate a detectat anomaliile termice în timpul nopții, permițând intervenția echipelor tehnice înainte ca incidentul să afecteze operațiunile curente sau să ducă la distrugerea cantităților de plasmă. Centrul European de Sângel (EFS) a confirmat că incidentul a vizat plasma congelată, dar nu există dovezi publice ale pierderii de stocuri, întreruperii transfuziilor sau afectării pacienților.
Analiza incidentului indică asupra unui model de atac similar cu cel din România, unde hackerii au preluat controlul asupra microcontrolerelor echipamentelor Coolworld, forțând cicluri continuе de dezghețare. Cu toate acestea, diferența de modus operandi nu confirmă automat că aceiași atacatori au acționat în ambele cazuri sau că au fost utilizate aceleași vulnerabilități sau metode de acces specific.
Autoritățile franceze nu au divulgat public detaliile tehnice privind modelul exact al sistemului de control vizat, vulnerabilitatea exploatată sau eventualele conturi de mentenanță compromise, ceea ce exclude confirmarea teoriei conform căreia atacul ar fi rezultat din exploatarea unei anumite vulnerabilități a echipamentelor Danfoss. Alerta de securitate emisă de CERT-FR la 12 octombrie a avertizat deja despre compromiteri masive ale sistemelor Danfoss AK-SM, AK-SC, Copeland și Dixell XWEB, insistând ca operatorii să nu expună direct interfețele de administrare pe internet.