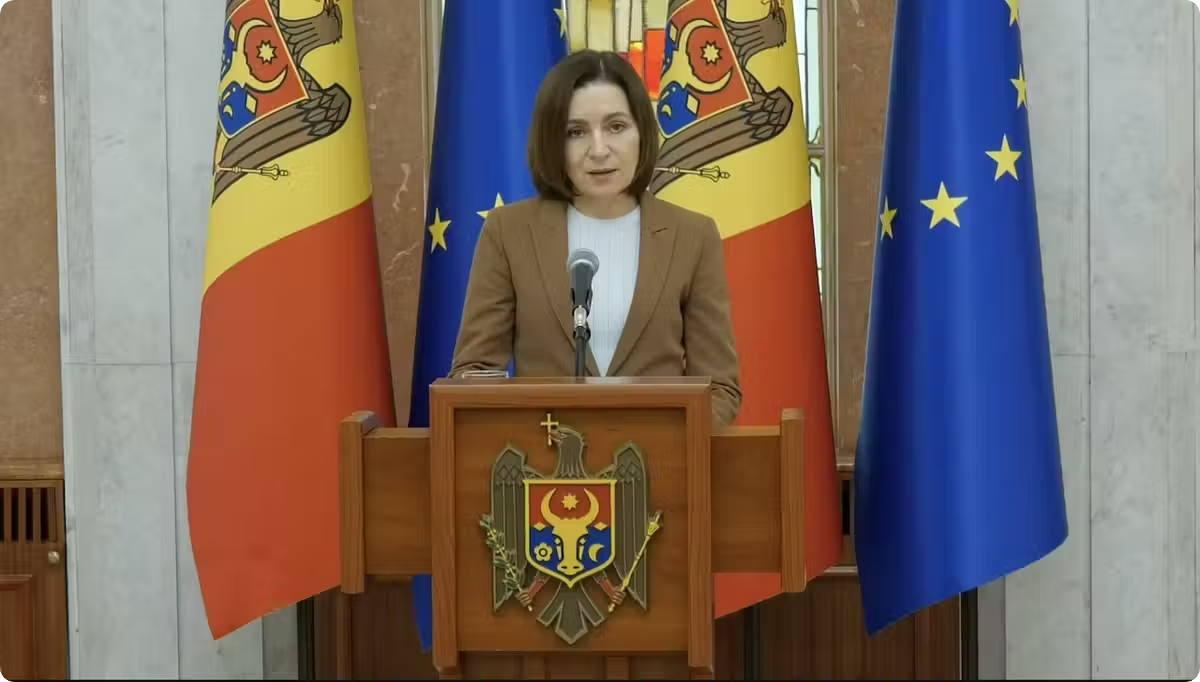
По последним оценкам, злоумышленники получили доступ к персональным данным более 450 тысяч человек, а не 750 тысяч, как сообщалось ранее. После заседания Национального совета безопасности 6 ноября президентка Майя Санду провела брифинг, на котором рассказала о масштабах недавней кибератаки на государственные информационные системы и мерах по защите данных граждан. По последним оценкам, злоумышленники получили доступ к персональным данным более 450 тысяч человек, а не 750 тысяч, как сообщалось ранее. Санду подтвердила, что Агентство электронного управления свяжется со всеми гражданами, чьи персональные данные оказались доступны злоумышленникам. Санду объяснила, что причиной утечки стали недостатки в устройстве государственных информационных систем. Они проверяли приложение, которое запрашивало данные, но не проверяли личность пользователя и его право на доступ к информации. В результате одна уязвимая система открыла доступ к реестрам как минимум десяти государственных учреждений. Получив первые данные, они использовали их для дальнейшего проникновения и получения более полных сведений о гражданах.
При этом банковские данные не были похищены. Хотя хакеры получили IBAN некоторых граждан, одного этого номера недостаточно для доступа к банковским счетам. Несмотря на это, банки дополнительно проинформируют о клиентах, чьи данные были затронуты. Санду предупредила, что основная опасность заключается в возможности использования украденной информации для мошенничества. Например, злоумышленники могут объединять IDNP граждан с данными об их передвижениях, водительских удостоверениях или банковских реквизитах, а затем выдавать себя за сотрудников банков или полиции, чтобы получить дополнительную информацию.
После заседания президентка объявила о создании специальной рабочей группы под руководством премьер-министра Василе Тофана. В течение месяца она должна подготовить предложения по улучшению защиты персональных данных и модернизации государственных цифровых систем. Рабочая группа сосредоточится на проверке безопасности государственных электронных услуг, ограничении доступа к персональным данным без соответствующего разрешения, усилении требований к государственным закупкам в сфере IT, организации круглосуточного наблюдения за государственными информационными системами, регулярных проверках их безопасности для быстрого устранения уязвимостей и автоматическом выявлении подозрительной активности. Кроме того, рассматривается возможность использования искусственного интеллекта (ИИ) для обнаружения слабых мест в системах еще до того, как ими воспользуются хакеры. Повторное заседание Национального совета безопасности для оценки проделанной работы назначено через три месяца. #diez применяет ИИ только в вспомогательных целях: для переводов, расшифровки аудио, создания видеосубтитров или краткого содержания информации. Итоговый контент формируется благодаря работе журналистов и обязательно проходит редакционную проверку.
Санду также отметила, что полностью исключить кибератаки невозможно, однако государство должно научиться быстрее обнаруживать их и реагировать на угрозы. Вместе с Министерством образования власти подготовят специальные занятия для учеников гимназий и лицеев. На уроках детям объяснят, как защищать персональные данные, создавать надежные пароли и безопасно пользоваться своими аккаунтами и электронной почтой. Также для граждан подготовят рекомендации по защите личной информации и безопасному использованию государственных цифровых услуг. Санду признала, что власти поздно сообщили об атаке Во время брифинга Санду также заявила, что государственные учреждения слишком поздно начали информировать население об инциденте и не ответили на все вопросы граждан. По ее словам, в стране не было четкого порядка действий и информирования населения на случай подобных происшествий, что и привело к таким последствиям. Президентка подчеркнула, что после инцидента важно не только усилить техническую защиту, но и восстановить доверие граждан к государственным цифровым платформам.
Напомним, атака на государственные информационные системы началась вечером 19 октября. По словам президентки, злоумышленники использовали более 638 IP-адресов, чтобы скрыть источник запросов к государственным системам. Самым активным днем стало 20 октября. За сутки было зафиксировано около миллиона автоматических запросов, что примерно в 30 раз превышает обычный показатель. В тот же день злоумышленники получили более 260 тысяч записей о родственниках граждан. Она также отметила, что с начала 2026 года в Европе зарегистрировали более 8 тысяч киберинцидентов. По ее мнению, для борьбы с такими угрозами странам необходимо сотрудничать, обмениваться опытом и совместно использовать инструменты киберзащиты, в том числе против атак с применением ИИ.