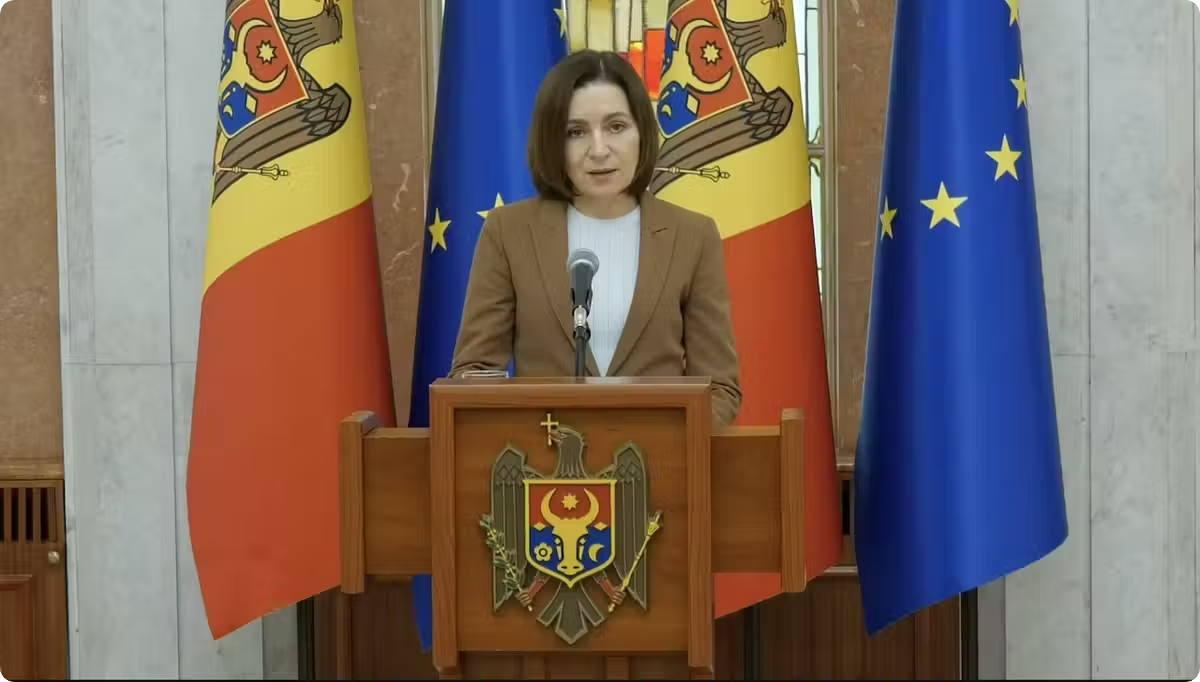
Conform ultimelor estimări, atacatorii au obținut acces la datele cu caracter personal ale mai multor de 450.000 de persoane, nu 750.000, așa cum se raportase anterior. După ședința Consiliului Național de Securitate din 6 noiembrie, președinta Maia Sandu a organizat o conferință de presă, în cadrul căreia a prezentat amplele ciberatacului împotriva sistemelor informatice statale și măsurile luate pentru protecția datelor cetățenilor. Conform ultimelor estimări, atacatorii au obținut acces la datele cu caracter personal ale mai multor de 450.000 de persoane, nu 750.000, așa cum se raportase anterior. Sandu a confirmat faptul că Agenția Guvernare Electronică va contacta toți cetățenii ale căror date personale au fost expuse atacatorilor. Sandu a explicat că cauza scurgerii de date a constat în deficiențele arhitecturii sistemelor informatice statale. Acestea verificau aplicația care solicita date, dar nu autentificau identitatea utilizatorului și nici dreptul acestuia de acces la informații. Ca rezultat, un singur sistem vulnerabil a permis accesul la registrele cel puțin zece instituții statale. După ce au obținut primele date, aceștia le-au folosit pentru a continua infiltrarea și pentru a obține informații mai complete despre cetățeni.
Totodată, datele bancare nu au fost furate. Deși hackerii au obținut IBAN-ul unor cetățeni, acest singur număr nu este suficient pentru a accesa conturile bancare. Cu toate acestea, băncile vor informa suplimentar clienții a căror date au fost afectate. Sandu a avertizat că pericolul principal constă în posibilitatea utilizării informațiilor furate pentru fraudă. De exemplu, atacatorii pot combina IDNP-ul cetățenilor cu date privind deplasările acestora, licențele de conducere sau detaliile bancare, pentru a se da apoi drept angajați ai băncilor sau ai poliției, în vederea obținerii de informații suplimentare.
După ședință, președinta a anunțat crearea unui grup special de lucru, sub conducerea prim-ministrului Vașile Tănăsache. În decurs de o lună, acesta trebuie să elaboreze propuneri privind îmbunătățirea protecției datelor cu caracter personal și modernizarea sistemelor digitale statale. Grupul de lucru va fi concentrat pe verificarea securității serviciilor electronice statale, limitarea accesului la datele cu caracter personal fără autorizație corespunzătoare, consolidarea cerințelor privind achizițiile publice în domeniul IT, organizarea supravegherii non-stop a sistemelor informatice statale, verificări regulate de securitate pentru remedierea rapidă a vulnerabilităților și detectarea automată a activității suspecte. De asemenea, se analizează posibilitatea utilizării inteligenței artificiale (IA) pentru identificarea punctelor slabe din sisteme înainte ca acestea să fie exploitate de către hackeri. O nouă ședință a Consiliului Național de Securitate pentru evaluarea lucrărilor efectuate este programată pentru peste trei luni. #diez utilizează IA doar în scopuri auxiliare: pentru traduceri, transcrierea audio, generarea de subtitrări video sau rezumatele informațiilor. Conținutul final este realizat datorită efortului jurnaliștilor și trece obligatoriu printr-o verificare redacțională.
Sandu a subliniat, de asemenea, că este imposibil să se excludă complet atacurile cibernetice, totuși statul trebuie să învețe să le detecteze mai rapid și să reacționeze la amenințări. Alături de Ministerul Educației, autoritățile vor organiza cursuri speciale pentru elevii din gimnazii și licee. În cadrul orelor, copiilor li se va explica cum să își protejeze datele personale, să creeze parole sigure și să utilizeze în mod sigur conturile și adresele de e-mail. De asemenea, vor fi pregătite recomandări pentru cetățeni privind protecția informațiilor personale și utilizarea în siguranță a serviciilor digitale ale statului. Sandu a recunoscut că autoritățile au informat tardiv despre atac. În timpul conferinței de presă, Sandu a declarat, de asemenea, că instituțiile publice au început prea târziu să informeze populația cu privire la incident și nu au răspuns tuturor întrebărilor cetățenilor. Potrivit acesteia, în țară nu exista un procedeu clar de acțiune și de informare a populației în astfel de situații, ceea ce a dus la aceste consecințe. Președinta a subliniat că, după incident, este important nu doar să se consolideze protecția tehnică, ci și să se restaureze încrederea cetățenilor în platformele digitale ale statului.
Amintim că atacul asupra sistemelor informatice ale statului a început seara zilei de 19 octombrie. Potrivit președintei, atacatorii au folosit peste 638 de adrese IP pentru a ascunde sursa cererilor adresate sistemelor statale. Ziua cea mai activă a fost 20 octombrie. Într-o singură zi, au fost înregistrate aproximativ un milion de solicitări automate, ceea ce reprezintă o de aproape 30 de ori mai mult decât media obișnuită. În aceeași zi, atacatorii au obținut peste 260.000 de înregistrări privind rudele cetățenilor. Ea a subliniat, de asemenea, că, începând cu 2026, în Europa s-au înregistrat peste 8.000 de incidente cibernetice. Conform opiniei sale, pentru a face față acestor amenințări, țările trebuie să colaboreze, să schimbe experiențe și să partajeze instrumente de apărare cibernetică, inclusiv în fața atacurilor care utilizează inteligența artificială.