Serviciile europene investighează amenințările cu bombă. Rusia, principalul suspect
Actualizat:
ActualizareVal de amenințări cu bombă în Europa. Irlanda, țintă pentru summitul UE
Serviciile de securitate irlandeze suspectează că Rusia se află în spatele unei campanii de război hibrid, marcată de un val coordonat de alerte false cu bombă care au vizat cel puțin 50 de zboruri comerciale înaintea unui summit al Uniunii Europene de la Dublin. Ziarul The Times
Amenințările au afectat rute din Marea Britanie, Irlanda și Europa continentală, fiind considerate parte a unei tactici mai ample de destabilizare. Se înregistrează un val coordonat de amenințări false cu bombe și alerte care vizează aeroporturi sau zboruri și redacții de presă.
Thomas Byrne, ministrul de stat irlandez pentru Afaceri Europene și Apărare, a declarat că Rusia a fost implicată în operațiuni similare în întreaga Europă.
Irlanda este considerată o țintă vulnerabilă din cauza rețelei sale extinse de cabluri submarine și a prezenței unor centre de date importante ale Google, Amazon și Microsoft. Aproximativ 75% din cablurile transatlantice trec prin apele teritoriale irlandeze sau în apropierea acestora.
Moscova a negat în repetate rânduri implicarea în orice operațiuni de sabotaj sau de război hibrid.
ActualizareServiciile europene investighează originea alertelor false cu bombă, Rusia principalul suspect
Serviciile europene de informații investighează dacă o serie de amenințări false, coordonate, cu bombă, care au vizat companiile aeriene și organizații de presă din Europa, au fost lansate din Rusia. Amenințările, care au provocat perturbări ale zborurilor și evacuări ale unor sedii din Europa în prima săptămână a lunii noiembrie 2026, sunt analizate ca posibile acțiuni de război hibrid, menite să destabilizeze societățile europene. Oficialii europeni din domeniul securității investighează dacă seria de amenințări cu bombă la adresa companiilor aeriene și organizațiilor de presă din Europa își are originea în Rusia. Serviciile europene de informații investighează dacă o serie de amenințări false, coordonate, cu bombă, care au vizat companii aeriene și organizații de presă, au fost lansate din Rusia. Amenințările, care au provocat perturbări ale zborurilor și evacuări ale unor sedii din Europa în prima săptămână a lunii noiembrie 2026, sunt analizate ca posibile acțiuni de război hibrid, menite să destabilizeze societățile europene.
Serviciile europene de informații au avansat ipoteza că amenințările coordonate au fost lansate de activiști pro-Kremlin sau de grupări de hackeri, a relatat Financial Times. Cu toate acestea, nu este clar dacă și în ce măsură serviciile de informații rusești au fost implicate în atacul cibernetic. Numeroși oficiali europeni au acuzat Rusia că desfășoară o campanie de acțiuni de perturbare „hibride” sau din „zona gri”, care sunt, în esență, ieftin de executat, ușor de negat și nu se așteaptă să declanșeze un răspuns militar. Comisarul european pentru tehnologie, Henna Virkkunen, a declarat joi pentru Reuters că, începând din 2022, Europa s-a confruntat cu o serie de operațiuni hibride, printre care sabotarea infrastructurii critice, incursiuni ale dronelor, atacuri cibernetice și ingerințe în alegeri. „Suntem atacați tot timpul”, a declarat ea. „Scopul acestor operațiuni este destabilizarea societăților noastre și crearea neîncrederii în rândul cetățenilor.” „Nu întotdeauna Rusia se află în spatele diferitelor operațiuni hibride”, a spus ea, adăugând apoi: „Dar, destul de des, este Rusia.” Experți în securitate au declarat joi că amenințările ar putea avea scopul de a pedepsi statele europene care au furnizat arme sau finanțare Ucrainei, în timp ce aceasta rezistă invaziei la scară largă lansate de Rusia în 2022. Rămâne însă posibil ca anumite persoane să încerce să inducă anchetatorii în eroare, să lanseze amenințări imitându-le pe cele anterioare sau pur și simplu să acționeze din motive personale. Serviciile europene de informații au avansat ipoteza că amenințările coordonate au fost lansate de activiști pro-Kremlin sau de grupări de hackeri, a relatat Financial Times. Cu toate acestea, nu este clar dacă și în ce măsură serviciile de informații rusești au fost implicate în atacul cibernetic. Numeroși oficiali europeni au acuzat Rusia că desfășoară o campanie de acțiuni de perturbare „hibride” sau din „zona gri”, care sunt, în esență, ieftin de executat, ușor de negat și nu se așteaptă să declanșeze un răspuns militar. Experți în securitate au declarat joi că amenințările ar putea avea scopul de a pedepsi statele europene care au furnizat arme sau finanțare Ucrainei, în timp ce aceasta rezistă invaziei la scară largă lansate de Rusia în 2022. Rămâne însă posibil ca anumite persoane să încerce să inducă anchetatorii în eroare, să lanseze amenințări imitându-le pe cele anterioare sau pur și simplu să acționeze din motive personale.
Postul Sky a declarat că a primit o alertă de securitate, în contextul unui val de amenințări false care au perturbat zborurile de pasageri în mai multe țări europene în această săptămână, scrie G4media.ro. Redacții din Irlanda și Bulgaria au primit, de asemenea, vineri, amenințări cu bombă prin e-mail, trimise de o persoană care s-a prezentat drept „Mikhail Andropov” și care și-a asumat responsabilitatea pentru alertele false semnalate în mai multe țări de pe continent în această săptămână. Postul public irlandez RTE a fost nevoit să își evacueze sediul și să suspende emisia după primirea amenințării. ȘI POSTUL BUGAR NOVA TV A PRIMIT UN ASTFEL DE MESAJ. E-mailurile aveau titlul „Mesaj către Occident” și prezentau amenințările drept preludiul unei serii de atacuri asupra mijloacelor de transport din Europa. Redacții din mai multe țări europene au primit amenințări false cu bombă
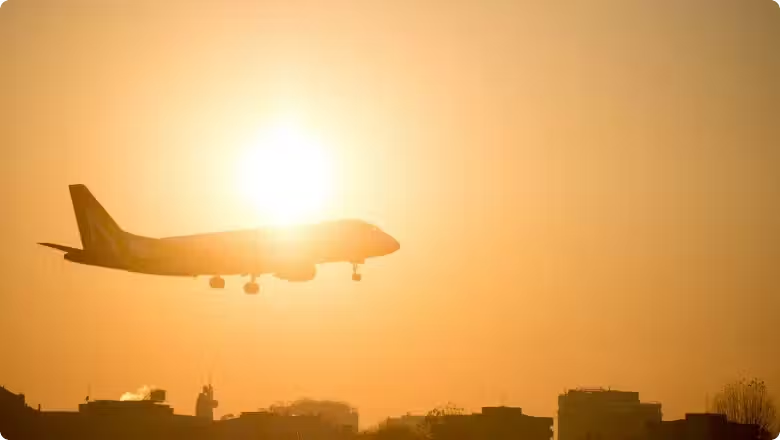
Zborurile au fost perturbate în această săptămână, după ce au fost lansate numeroase amenințări false. Ofiicialii europeni din domeniul securității investighează amenințările cu bombă care au dus la suspendarea unor zboruri. Joi, o sursă din cadrul unui aeroport din Italia a declarat că au fost trimise amenințări cu bombă mai multor companii aeriene și operatori aeroportuari din Roma și Milano, presupus din partea unor „luptători ai Male State”, o mișcare de extremă dreapta, antifeministă, interzisă în Rusia. Reuters nu a putut confirma cine a trimis e-mailul. Vladislav Pozdniakov, un blogger rus care a fondat gruparea Male State în 2016, a declarat că aceasta nu mai există și că nu a fost implicată în niciun fel. Aproximativ șase zboruri au fost afectate într-un fel sau altul marți, iar joi numărul acestora a depășit douăzeci și patru. Mai multe aeronave au efectuat aterizări neprevăzute sau au fost escortate de avioane de vânătoare până la destinație. Vineri, o sursă din cadrul unei autorități aeroportuare italiene a relatat că un zbor Wizz Air care efectua ruta Praga–Roma a fost redirecționat către Veneția. În pofida celor peste 12 amenințări false, perturbările directe ale traficului aerian au fost, per ansamblu, mult mai reduse. Oficialii europeni din domeniul securității investighează amenințările cu bombă care au dus la suspendarea unor zboruri. Joi, o sursă din cadrul unui aeroport din Italia a declarat că au fost trimise amenințări cu bombă mai multor companii aeriene și operatori aeroportuari din Roma și Milano, presupus din partea unor „luptători ai Male State”, o mișcare de extremă dreapta, antifeministă, interzisă în Rusia. Reuters nu a putut confirma cine a trimis e-mailul. Vladislav Pozdniakov, un blogger rus care a fondat gruparea Male State în 2016, a declarat că aceasta nu mai există și că nu a fost implicată în niciun fel. Aproximativ șase zboruri au fost afectate într-un fel sau altul marți, iar joi numărul acestora a depășit douăzeci și patru. Mai multe aeronave au efectuat aterizări neprevăzute sau au fost escortate de avioane de vânătoare până la destinație. Vineri, o sursă din cadrul unei autorități aeroportuare italiene a relatat că un zbor Wizz Air care efectua ruta Praga–Roma a fost redirecționat către Veneția. În pofida celor peste 12 amenințări false, perturbările directe ale traficului aerian au fost, per ansamblu, mult mai reduse.
ActualizareServiciile europene investighează dacă Rusia stă în spatele alertelor false cu bombă
Serviciile europene de informații analizează dacă o serie de amenințări false, coordonate, cu bombă, care au vizat companiile aeriene și organizații de presă, au fost lansate din Rusia. Amenințările, care au provocat perturbări ale zborurilor și evacuări ale unor sedii din Europa în prima săptămână a lunii noiembrie 2026, sunt analizate ca posibile acțiuni de război hibrid, menite să destabilizeze societățile europene.
Redacții din mai multe țări europene au primit, de asemenea, amenințări false în această săptămână, iar sediile acestora au fost evacuate. Redacții din Irlanda și Bulgaria au primit, de asemenea, vineri, amenințări cu bombă prin e-mail, trimise de o persoană care s-a prezentat drept „Mikhail Andropov” și care și-a asumat responsabilitatea pentru alertele false semnalate în mai multe țări de pe continent. Postul public irlandez RTE a fost nevoit să își evacueze sediul și să suspende emisia după primirea amenințării. Și postul bulgar Nova TV a primit un astfel de mesaj. E-mailurile aveau titlul „Mesaj către Occident” și prezentau amenințările drept preludiul unei serii de atacuri asupra mijloacelor de transport din Europa.
Zborurile au fost perturbate în această săptămână, după ce au fost lansate numeroase amenințări false. Serviciile europene de informații au avansat ipoteza că amenințările coordonate au fost lansate de activiști pro-Kremlin sau de grupări de hackeri, a relatat Financial Times. Cu toate acestea, nu este clar dacă și în ce măsură serviciile de informații rusești au fost implicate în atacul cibernetic. Numeroși oficiali europeni au acuzat Rusia că desfășoară o campanie de acțiuni de perturbare „hibride” sau din „zona gri”, care sunt, în esență, ieftin de executat, ușor de negat și nu se așteaptă să declanșeze un răspuns militar.
Comisarul european pentru tehnologie, Henna Virkkunen, a declarat joi pentru Reuters că, începând din 2022, Europa s-a confruntat cu o serie de operațiuni hibride, printre care sabotarea infrastructurii critice, incursiuni ale dronelor, atacuri cibernetice și ingerințe în alegeri. „Suntem atacați tot timpul”, a declarat ea. „Scopul acestor operațiuni este destabilizarea societăților noastre și crearea neîncrederii în rândul cetățenilor.” „Nu întotdeauna Rusia se află în spatele diferitelor operațiuni hibride”, a spus ea, adăugând apoi: „Dar, destul de des, este Rusia.”
Experții de securitate au declarat că amenințările ar putea avea scopul de a pedepsi statele europene care au furnizat arme sau finanțare Ucrainei, în timp ce aceasta rezistă invaziei la scară largă lansate de Rusia în 2022. Rămâne însă posibil ca anumite persoane să încerce să inducă anchetatorii în eroare, să lanseze amenințări imitându-le pe cele anterioare sau pur și simplu să acționeze din motive personale.
Oficialii europeni din domeniul securității investighează amenințările cu bombă care au dus la suspendarea unor zboruri. O sursă din cadrul unui aeroport din Italia a declarat că au fost trimise amenințări cu bombă mai multor companii aeriene și operatori aeroportuari din Roma și Milano, presupus din partea unor „luptători ai Male State”, o mișcare de extremă dreapta, antifeministă, interzisă în Rusia. Vladislav Pozdniakov, un blogger rus care a fondat gruparea Male State în 2016, a declarat că aceasta nu mai există și că nu a fost implicată în niciun fel.
Aproximativ șase zboruri au fost afectate într-un fel sau altul marți, iar joi numărul acestora a depășit douăzeci și patru. Mai multe aeronave au efectuat aterizări neprevăzute sau au fost escortate de avioane de vânătoare până la destinație. Un zbor Wizz Air care efectua ruta Praga–Roma a fost redirecționat către Veneția. În pofida celor peste 12 amenințări false, perturbările directe ale traficului aerian au fost, per ansamblu, mult mai reduse.
Ancheta transfrontalieră privind amenințările coordonate cu bombă împotriva aviației civile europene are drept principal suspect Kremlinul, activitățile fiind atribuite activistilor sau grupărilor de hackeri favorabili.
Serviciile de securitate europene analizează acum originile unei campanii coordonate de amenințări cu bombă care au afectat în această săptămână companiile aeriene europene. Conform Foreign Times (FT), una dintre ipotezele de bază este că aceste amenințări au fost lansate de activiști sau grupări de hackeri aflați în favoarea Kremlinului, în contextul unei campanii de război hibrid intensificate a Rusiei în continent.
Zeci de avioane au fost ținute la sol în Europa, iar autoritățile au început o anchetă comună pentru a stabili sursa atacurilor cibernetice și psihologice. Oficialii au avertizat că stabilirea cu certitudine a vinovatului este un proces laborios, care ar putea dura mult timp sau chiar să nu finalizeze niciodată cu rezultate clare. Cu toate acestea, mulți reprezentanți ai serviciilor europene de informații sunt convinși că Rusia este principalul suspect.
O componentă majoră a strategiei ruse identificate de analiști este exploatarea vulnerabilităților societății civile pentru a perturba vieța de zi cu zi și a mina încrederea în guverne, totul cu negare plauzibilă. Deși nu s-au găsit explozivi reali la bordul avioanelor vizate, aceste incidente se inscriu într-o serie mai largă de acțiuni ruso-favorabile, inclusiv incidente cu drone în apropierea aeroporturilor și amenințări anterioare către instituții lituaniene.
Într-un caz recent, o organizație rusă numită „Statul Masculin” a fost asociată cu o amenințare transmisă Aeroportului Fiumicino din Roma. Ulterior, fondatorul organizației a negat implicarea. Alte e-mailuri anonime, trimise în diverse limbi și localizate uneori chiar în afara Europei (cum ar fi Columbia), susțin ipoteza operatiunilor hibride complexe menite să creeze haos și incertitudine.