В Республике Молдова заблокированы семь серверов, использовавшихся в кибератаках
В рамках международной операции «ENDGAME», координируемой EUROPOL, власти Республики Молдова выявили и заблокировали семь серверов, использовавшихся для кражи данных и запуска кибератак.
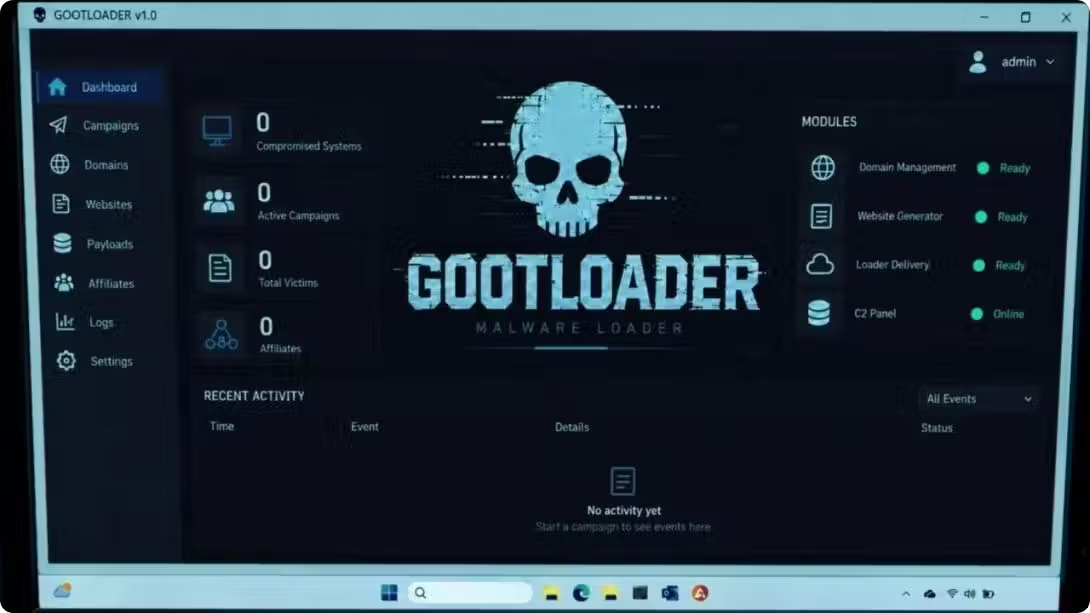
В Республике Молдова были выявлены и заблокированы семь серверов, использовавшихся преступниками для кражи данных и запуска кибератак. Акция прошла в рамках международной операции под координацией EUROPOL, целью которой стали три сети вредоносного ПО: Gootloader, CastleRAT и StealC.
Расследование проводилось сотрудниками Центра по борьбе с киберпреступностью в составе Национального инспектората investigations (INI) совместно с властями нескольких стран. В результате проверок было установлено, что семь серверов, расположенных на территории Республики Молдова, размещали компоненты инфраструктуры преступных группировок. Доступ к ним был заблокирован, а данные изъяты в качестве улик для следствия.
В глобальном масштабе операция «ENDGAME» привела к нейтрализации 235 серверов и 257 доменов, использовавшихся для распространения вредоносного ПО, кражи персональной информации и подготовки компьютерных атак, включая атаки с использованием программ-вымогателей. В акции приняли участие более 30 партнеров из государственного и частного секторов при поддержке Европейского центра по борьбе с киберпреступностью при EUROPOL.
Три затронутые вредоносные программы преследовали разные цели: Gootloader проникал в компьютеры через фальшивые юридические документы на скомпрометированных сайтах (нейтрализовано 14 серверов, 218 доменов и очищено 681 сайт); CastleRAT позволял осуществлять удаленный контроль над устройствами и выполнение команд (изъято 120 серверов и 39 доменов); а StealC использовался для хищения паролей и цифровых личностей (нейтрализовано 102 сервера).
Правоохранители обнаружили более шести миллионов украденных комбинаций имен пользователей и паролей. Данные, скомпрометированные через CastleRAT, будут интегрированы в международные платформы проверки, такие как Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver и NL-NCSC, чтобы позволить жертвам определить, были ли скомпрометированы их данные доступа.
Источники
- Разделы:
- Securitate
- Участники: