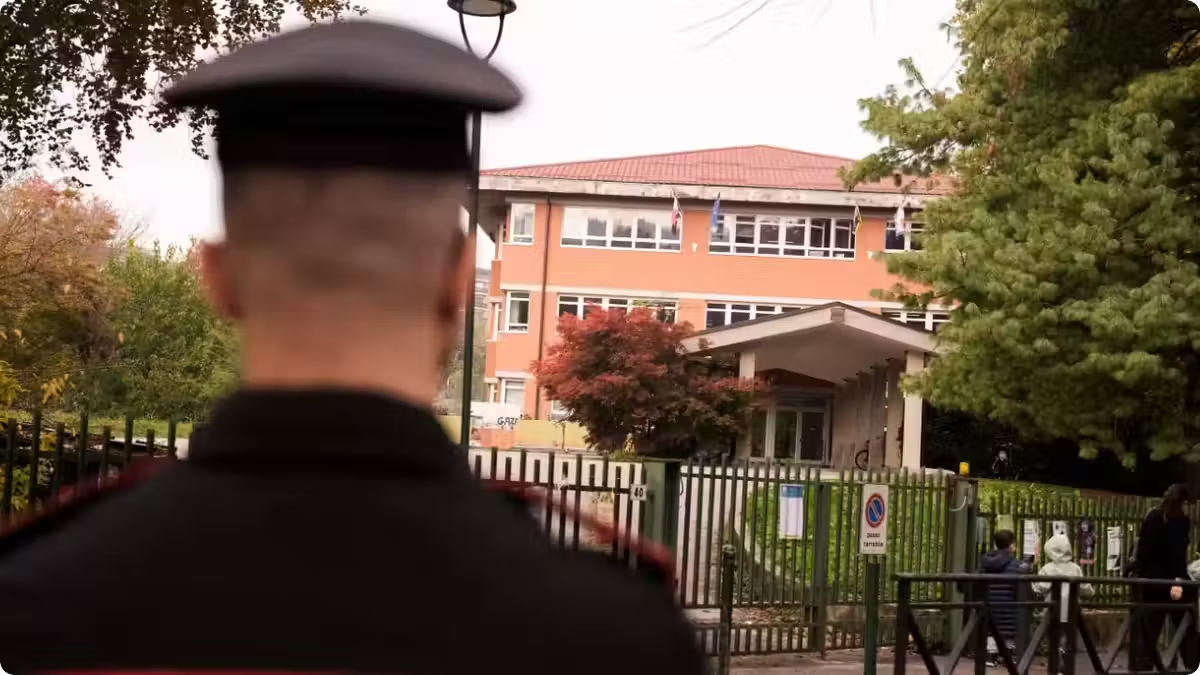
În Italia, peste 6.000 de instituții de învățământ au primit pe 11 noiembrie emailuri cu amenințări la bombă, în urma cărora au fost evacuate cel puțin 300 de școli. Autoritățile locale au tratat mesajele ca fiind false, însă măsuri de precauție au impus închiderea temporară a unităților și preluarea copiilor de către părinți. Alertele s-au extins în Scoția, Irlanda de Nord și Republica Irlanda, unde amenințările au fost, de asemenea, dezvăluite ca fiind escrocherii, iar procesul de învățământ a continuat fără întreruperi majore.
Anularea lecțiilor și evacuarea au perturbat programul zilnic al familiilor din Italia. Unele școli, precum Liceul Magisterii Mazzini din Roma, au comunicat direct cu părinții prin aplicații, confirmând că elevii au fost mutați în zone sigure sub supraveghere. Rămânerea copiilor acasă sau preluarea rapidă din cauza închiderii urgente a școlilor a cauzat nemulțumiri legate de imposibilitatea menținerii programelor obișnuite.
În copiiile emailurilor analizate de jurnaliști, mesajul era semnat de „Mikhail Andropov, liderul Vilayat of Misoginistan”, un nume fictiv. Spre deosebire de amenințările anterioare care foloseau signături islamiste sau ale Gardelor Revoluționare Iraniane, aceași signătură a fost utilizată și pentru alertele de la mijlocul lunii noiembrie împotriva redacțiilor din Irlanda și Bulgaria.
Mesajele nu vizau doar instituțiile de învățământ, ci includeau și amenințări directe la adresa prim-ministrului Giorgia Meloni, afirmând existența unei bombe în mașina acesteia. Premierul italian a negat orice pericol real și a caracterizat evenimentul ca pe o tentativă de creare a unei anxietăți generale, similară cu strategiile de război hibrid atribuite de uneori adversarilor geografici.
Oficialii sugerează că escrocheria se bazează pe accesibilitatea adreselor de email ale școlilor, aflate în domeniul public, permițând transmiterea unui număr mare de alerte în scurt timp. Investigatorii urmează pista de spoofing al domeniului, presupunând că trimițătorul a ascuns originea reală a emailurilor.
Comunicarea cu familiile prin platforme digitale a permis direcționarea rapidă a elevilor în zone de siguranță. Autoritățile au confirmat că, deși alertele sunt considerate fără temei, se continuă cu verificări fizice ale clădirilor pentru a preveni orice risc.
Amplasarea unei astfel de amenințări la nivel politic arată escaladarea acestui tip de campanie de intimidare care vizează instituțiile de stat și figura primului-ministru ca simbol al autorității italiene.
Giorgia Meloni a menționat într-o postare că evaluările initiale nu au relevat amenințări concrete și a ordonat o supervizare constantă din partea forțelor de ordine, fără a fi necesare restricții majore pe termen lung.
Termenul „Misoginistan” sugerează o componentă misogină în pseudonimul ales, în timp ce „Vilayat” este un termen politic-religios arab. Originea reală a expeditorului rămâne necunoscută în această fază a investigatiei.
Echipamente de specialitate și comunitățile tehnologice confirmă simplitatea realizării unei campanii de emailuri masive, facilitând apariția alertelor fără un cost ridicat pentru organizator.
Legătura semnăturii din emailurile din 11 noiembrie cu cele din 6 noiembrie, care vizau ziare și televiziuni, indică o corelație între țintele civice și mediul de informare din Europa.
Regiunile scoțiene și nord-irlandeze au aplicat măsuri mai modeste de evaluare a threat-urilor, deoarece Poliția Scoției a stabilit că conținutul emailurilor nu impunea, conform legislației, evacuarea automată a tuturor școlilor.
Campania de alerte se desfășoară într-un climat de tensiuni geopolitice majore în care statele europene suportă presiuni economice și sociale.
Alte incidente recente au vizat infrastructura critică, inclusiv sisteme de control în centre comerciale, depozite de sânge și aviația comercială, demonstrând o tendință de amploare în zona cibernetico-fizică europeană.
Funcționari europeni au exprimat îngrijorări cu privire la implicarea Rusiei, în special având în vedere sprijinul Moscoviei față de anumite acțiuni militare. Rusia a respins categoric aceste acuzații, insistând că ele sunt parte a unei campanii de dezinformare.
Iranul a fost, de asemenea, pus sub sospiciune legată de campanii digitale destructive, motivând discuții privind responsabilitatea unor actori non-statați ai tranzacțiilor regionale.
Guvernul Franței a convoacat un ambasador și a acuzat direct Teheranul de sabotajul sistemelor de refrigerare din supermarketuri în urma unui incident de amploare, o mișcare suspectată a unui model de destabilizare.
Teheranul a ignorat aceste acuzații, denumindu-le lipsite de fond și ostile, fără a confirma nicio implicare în acte de sabotoraj.
În stadiul actual de investigare, nu există dovezi care să lezeze România direct sau să asocieze explicit Italia, Irakul sau Rusia cu aceste emailuri de la bombe.
Ministrul Apărării Guido Crosetto a avertizat împotriva unei reacții pripite de asumare externă, recomandând prudență în identificarea inițiatorilor campaniei de alertare generalizată.
Crosetto a precizat că și indivizi care caută atenția sau sunt inspirați de idei extremiste pot fi responsabili, fără ca întotdeauna să existe o dimensiune transnațională de atac.
Antonello Giannelli, președintele asociației directorilor de școli, a subliniat impactul negativ psihologic și logistic asupra comunităților educaționale, indiferent de autenticitatea threat-urilor.
Anularea activităților pentru orele respective și reacția de panică demonstrată de elevi pun într-o lumină delicată responsabilitatea administrației de a gestiona simțul siguranței în medii de predare.
Mai multe surse confirmă faptul că volumul alertelor s-a dublat sau triplat în interval de câteva săptămâni, depășind răspunsurile instituționale prevăzute anterior.
Mesaje multiple au fost distribuite fără o monitorizare centrală eficientă pentru țintele particulare.
Problema rămâne organizarea unei reacții coordonate între instituțiile de stat pentru a identifica și neutraliza inițiatorii.
Meloni a anticipat o reuniune importantă și va discuta cu partenerii politici de opoziție măsuri preventive și de coordonare.
Sistemul educațional și cel public sunt vizate pentru a menține un nivel ridicat de alertare în cazul apariției unor anomalii.
Departamentele antiteroriste și de crize sunt activate permanent, reducând posibilitatea ca aceste amenințări să reușească efecte persistente.
Autoritățile stabilesc ca scop principal asigurarea securității civile și menținerea ordinii publice pe termen mediu și lung, prevenind efectele psihologice ale unei tensiuni continue.
Monitorizarea social media și a forumurilor de specialitate se face pentru a anticipa viitoarele atacuri și a reduce impactul campaniilor.
Relațiile diplomatice și de securitate sunt verificate periodic pentru a evalua posibilele efecte indirecte ale conflictelor externe asupra infrastructurii interne.
Autoritățile vor continua monitorizarea amenințărilor pentru a preveni propagarea panicii.
Impactul economic al unor astfel de campanii implică verificări și cheltuieli suplimentare pentru instituții.
Păstrarea unui echilibru între activitatea normală și stare de alertă rămâne obiectivul principal al autorităților pentru a proteja viața și proprietatea cetățenilor.